Sikkerhedstip 3 · Bag Cloudflare
Sæt domænet bag Cloudflare.
Når trafikken går gennem Cloudflare, står DDoS-beskyttelse og et gratis regelsæt mod kendte angreb foran sitet fra første minut. Det koster ikke noget, og det meste af tiden går med at vente på DNS.
Senest efterprøvet 1. november 2026
- Tid
- ~30 min + ventetid på DNS
- Pris
- 0 kr. Cloudflares gratis plan
- Beskytter
- Hjemmesider HTTP/HTTPS
- Kræver
- Adgang til domænet hos registratoren
Hvorfor
Uden et værn rammer alt direkte på din server.
Når en hjemmeside peger direkte på en server, er serverens adresse offentlig. Så får den hver eneste forespørgsel – også robotterne, der leder efter adgangskodefiler, gamle WordPress-installationer og kendte huller. Serveren skal selv afvise dem alle, og hvert hul i softwaren er åbent, indtil nogen opdaterer.
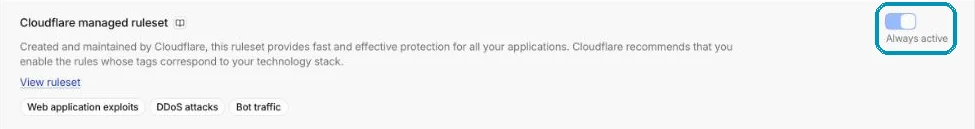
Med Cloudflares proxy – den orange sky – går trafikken først gennem Cloudflares net. Her stopper DDoS-beskyttelsen og Cloudflare Free Managed Ruleset de mest udbredte angreb, før de når frem. Regelsættet er slået til automatisk på den gratis plan, og Cloudflare lægger nye regler ind, når et alvorligt hul bliver kendt.
- Gæstslår domænet op
- Cloudflaretæt på gæsten
- Filterkendte angreb ud
- Din serverfår resten
På wi24rd.com
Hele sitet står bag Cloudflare på den gratis plan. På Lige nu kan du se de kendte sårbarheder, regelsættet har fanget – blandt andet angreb på WordPress og React, som sitet slet ikke kører.
Før du starter
Tre ting at have klar.
- Login hos registratoren – der, hvor domænet er købt. Her skal navneserverne skiftes. For .dk-domæner kan det også ske i Punktum dk’s selvbetjening, hvis du selv står som registrator.
- En liste over dine nuværende DNS-poster – især mail (MX), SPF og DKIM. Et skærmbillede er nok. Så kan du tjekke, at intet forsvinder i flytningen.
- DNSSEC slået fra hos den gamle udbyder, hvis det er slået til. Ellers kan domænet holde op med at virke, når navneserverne skiftes. Du slår det til igen i Cloudflare bagefter.
Trin for trin · Cloudflare
Syv trin, ca. 30 minutter.
Opret en konto og tilføj domænet
Gå til dash.cloudflare.com, opret en konto, og vælg at tilføje et domæne. Vælg planen Free.
Sammenlign DNS-posterne
Cloudflare henter de poster, den kan finde. Sammenlign med din liste, og tilføj det, der mangler – især mail. Poster til mail (fx
mailog MX) skal stå som DNS only (grå sky), for proxyen virker kun til hjemmesider.Skift navneservere
Cloudflare viser to navneservere, fx
ada.ns.cloudflare.com. Skriv dem ind hos registratoren i stedet for de gamle. Det kan tage fra minutter til et døgn, før Cloudflare melder domænet Active, og du får en e-mail.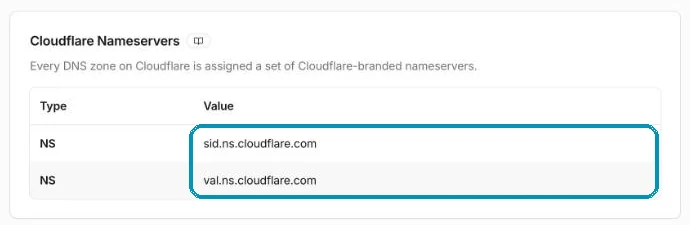
DNS → Settings viser domænets to navneservere. Det er dem, der skal skrives ind hos registratoren. Skærmbillede fra wi24rd.com’s Cloudflare-konto, november 2026. Tænd den orange sky
Under DNS → Records sætter du Proxied (orange sky) på de poster, der peger på hjemmesiden – typisk domænet selv og
www. Først nu går trafikken gennem værnet.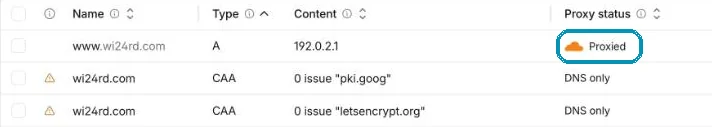
Den orange sky og Proxied betyder, at trafikken går gennem værnet. CAA-posterne fra tip 2 står som DNS only. Skærmbillede fra wi24rd.com’s Cloudflare-konto, november 2026. Vælg den rigtige kryptering
Under SSL/TLS → Overview trykker du Configure. Har din server et gyldigt certifikat, så vælg Full (Strict) – eller Automatic SSL/TLS, som Cloudflare selv anbefaler, og som vælger det sikreste, serveren kan klare. Undgå Flexible, for så går trafikken ukrypteret det sidste stykke til serveren. Under Edge Certificates slår du også Always Use HTTPS til og sætter Minimum TLS Version til TLS 1.2, så gamle, svage forbindelser bliver afvist.
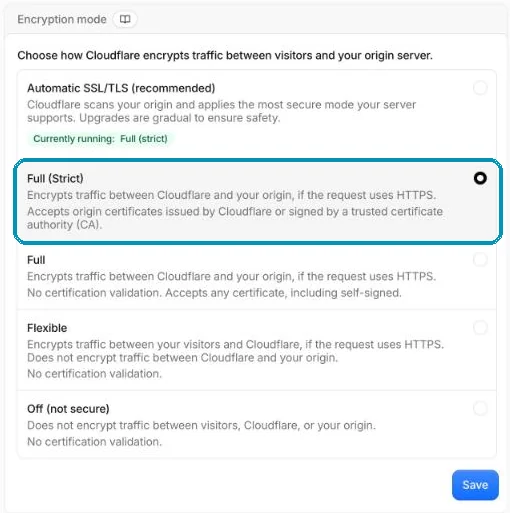
Vælg Full (Strict) eller Automatic. wi24rd.com står på Full (Strict). Skærmbillede fra wi24rd.com’s Cloudflare-konto, november 2026. 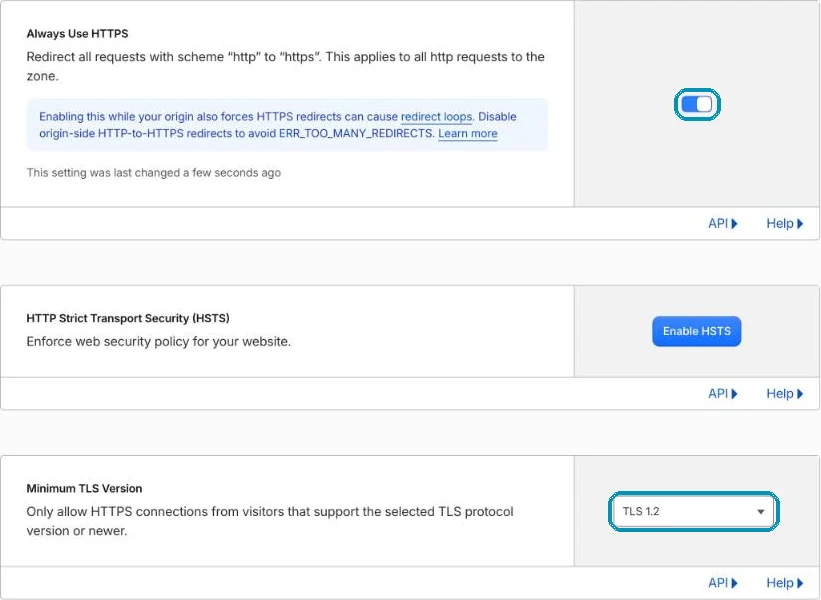
SSL/TLS → Edge Certificates: Always Use HTTPS er slået til, og Minimum TLS Version står på TLS 1.2. Skærmbillede fra wi24rd.com’s Cloudflare-konto, november 2026. Slå DNSSEC til igen
Under DNS → Settings slår du DNSSEC til og kopierer DS-posten over til registratoren. Så kan ingen udgive sig for at være dit domæne i DNS.
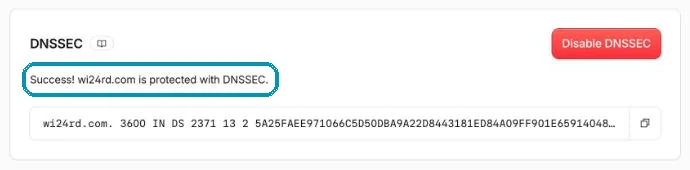
Når DS-posten er på plads hos registratoren, melder Cloudflare succes. Skærmbillede fra wi24rd.com’s Cloudflare-konto, november 2026. Kontrollér, at det virker
Kør kommandoerne herunder. Svarer domænet med Cloudflare-adresser, og står der
cf-rayi svaret, går trafikken gennem værnet. Under Security → Analytics kan du se, hvad der bliver fanget.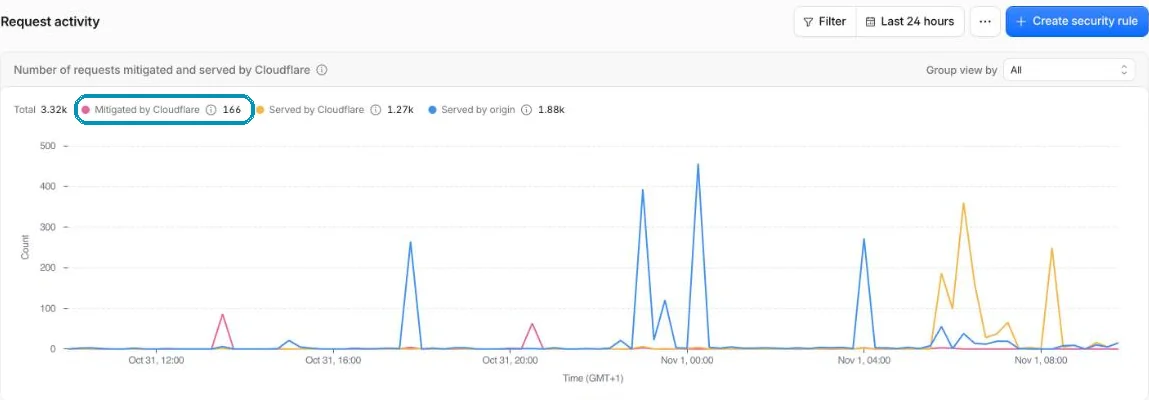
Security → Analytics: den lyserøde linje er det, Cloudflare fangede det seneste døgn. Skærmbillede fra wi24rd.com’s Cloudflare-konto, november 2026.
dig ditdomaene.dk +short
curl -sI https://ditdomaene.dk | grep -i cf-ray
På Windows: nslookup ditdomaene.dk. Adresserne skal ligge i Cloudflares net – ikke være din servers egen.
Luk bagdøren
Værnet virker kun, hvis ingen kan gå udenom.
Kender en angriber din servers rigtige adresse, kan de stadig gå direkte på den. Den gamle adresse kan ligge i historiske DNS-opslag i årevis.
Tillad kun Cloudflare
Lad serverens firewall kun tage imod web-trafik fra Cloudflares IP-adresser. Spørg dit webhotel, hvis du ikke selv styrer firewallen.
Overvej en ny adresse
Har sitet ligget direkte på nettet i mange år, så bed om en ny IP-adresse, når proxyen er slået til.
Hold øje udefra
Shodan Monitor fortæller dig, hvis serveren alligevel er synlig.
Ærligt om grænserne
Hvad værnet ikke gør.
- Det opdaterer ikke din software. Det gratis regelsæt dækker de mest udbredte huller – ikke alle.
- Det dækker kun hjemmesiden. Mail, FTP, SSH og fjernskrivebord går udenom proxyen.
- Det stopper ikke stjålne adgangskoder. Log ind er stadig log ind – derfor tip 5 om at låse administrationen.
Bruger du ikke Cloudflare, tilbyder mange webhoteller og andre CDN-udbydere en web application firewall. Kig efter ordene WAF og DDoS-beskyttelse.
Om tippet
wi24rd.com har stået bag Cloudflare siden lanceringen, og tallene for det, værnet fanger, kan ses live på Lige nu og i Værnet. Trinene er efterprøvet i Cloudflares kontrolpanel 1. november 2026.
Manden bag Wi24rd har selv brugt Cloudflare, siden han så dem på Black Hat i London i 2015. Wi24rd har ingen økonomisk interesse i Cloudflare – ingen penge, rabatter eller ydelser.
Mangler du et tip?
Skriv, hvad du gerne vil have forklaret. Næste sikkerhedstip kan være dit.