Sikkerhedstip 5 · Cloudflare Access
Lås administrationen.
Login-sider er robotternes yndlingsmål. Med Cloudflare Access findes siden slet ikke for andre end jer: man skal først bevise, hvem man er, med en engangskode på mail. Gratis for op til 50 brugere.
Senest efterprøvet 1. november 2026
- Tid
- ~20 min
- Pris
- 0 kr. op til 50 brugere
- Login
- Engangskode på mail
- Kræver
- Domænet bag Cloudflare tip 3
Hvorfor
En login-side, der ikke findes, kan ikke angribes.
WordPress’ /wp-admin, webmailen, NAS’en, routerens kontrolpanel: alle login-sider bliver prøvet af robotter hele døgnet med lækkede adgangskoder og kendte huller i selve login-softwaren. En god adgangskode hjælper mod det første – ikke mod det andet.
Med Cloudflare Access når forespørgslen aldrig frem til siden, før personen har bevist, hvem de er. For robotterne findes der intet at angribe – kun Cloudflares egen login-side.
- Nogen banker på/admin
- Cloudflare spørgerhvem er du?
- Kode på mailkun til jeres liste
- Døren åbnerfor jer – ingen andre
Trin for trin · Cloudflare
Seks trin, ca. 20 minutter.
Åbn Zero Trust
Log ind på dash.cloudflare.com, og vælg Zero Trust i menuen – eller åbn domænet, vælg Access, og tryk Go to Access. Første gang vælger du et teamnavn og planen Free.
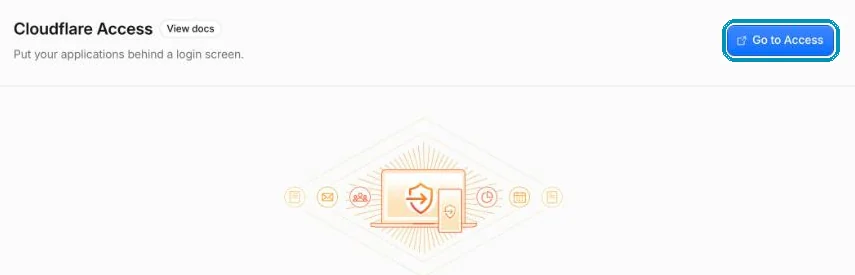
Fra domænet: Access → Go to Access fører dig ind i Zero Trust. Skærmbillede fra wi24rd.com’s Cloudflare-konto, november 2026. Tjek login-metoden
One-time PIN er slået til som standard: Cloudflare sender en kode på mail. Vil I hellere logge ind med Google, Microsoft eller GitHub, tilføjes de som login-metoder i Zero Trust, og hver applikation har sin egen fane, Login methods.
Tilføj en applikation
Gå til Zero Trust → Access controls → Applications, tryk Create new application, og vælg Self-hosted.
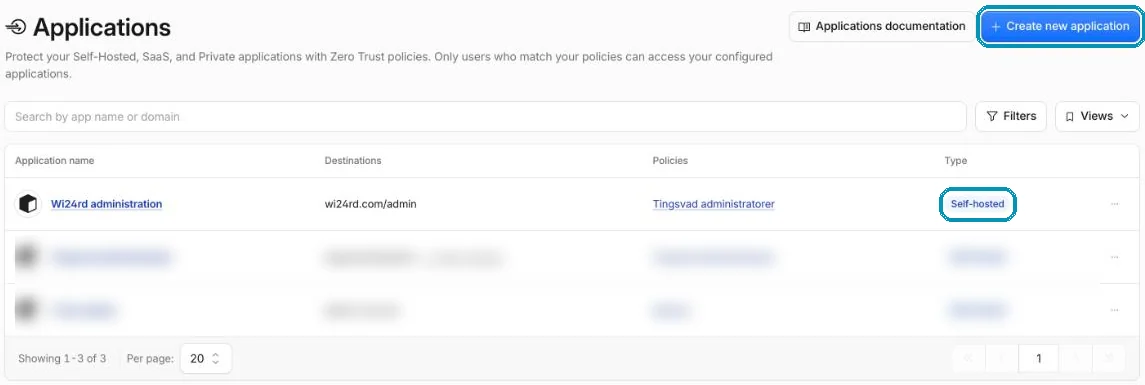
Applikationerne i Zero Trust. Andre domæners applikationer er sløret. Skærmbillede fra wi24rd.com’s Cloudflare-konto, november 2026. Peg på administrationen
Giv den et navn, og skriv domænet og stien, der skal låses – fx
ditdomaene.dkmed stienwp-admin, eller et helt underdomæne somadmin.ditdomaene.dk. Vælg, hvor længe et login skal holde, fx 24 timer.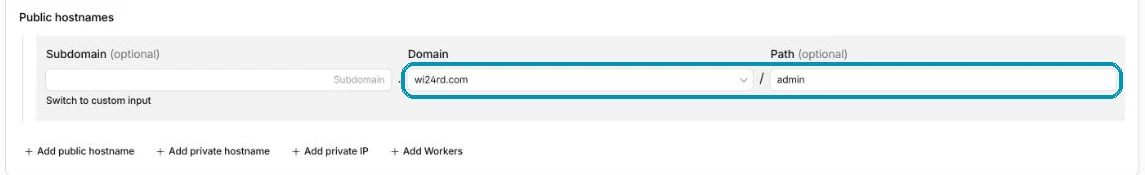
På wi24rd.com låser applikationen stien /admin. Skærmbillede fra wi24rd.com’s Cloudflare-konto, november 2026. Lav reglen
Lav en policy med handlingen Allow, og under Include vælger du Emails og skriver jeres adresser. Brug hellere enkelte adresser end hele domænet, så en ny konto på jeres mail ikke automatisk får adgang.
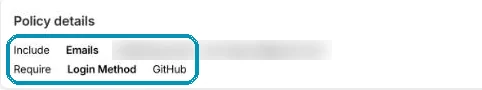
Reglen bag wi24rd.com: kun to adresser (sløret), og login med GitHub er påkrævet. Skærmbillede fra wi24rd.com’s Cloudflare-konto, november 2026. Prøv det i et privat vindue
Åbn administrationen i et privat browservindue. Nu skal Cloudflares login-side komme frem. Skriv din adresse, og indtast den sekscifrede kode fra mailen. Prøv også med en adresse, der ikke står på listen – den skal ikke komme ind.
Faldgruber
Tre ting, der kan drille.
WordPress bruger admin-stien fra forsiden
Nogle plugins kalder
/wp-admin/admin-ajax.php, når almindelige gæster bruger sitet. Låser du helewp-admin, så tjek bagefter, at formularer og lignende stadig virker. Lås ellerswp-login.phpfor sig.Lås ikke dig selv ude
Sæt mindst to personer på listen, og tjek, at mailen med koden ikke havner i spam.
Bagdøren gælder også her
Kan serveren nås direkte uden om Cloudflare, kan Access også. Luk bagdøren som beskrevet i tip 3. Er du teknisk, kan serveren desuden tjekke den signerede
Cf-Access-Jwt-Assertion-header, som Cloudflare sender med.
På wi24rd.com
Døren holder.
Administrationen på wi24rd.com ligger bag Cloudflare Access, og reglen kræver desuden login med GitHub (Require → Login Method), så en kode på mail ikke er nok alene. Døren i Maskinrummet viser live, hvor mange der har banket på, og hvor mange der kom ind. Du kan se det samme nederst på Lige nu.
Uden Cloudflare kan du opnå noget af det samme ved at begrænse login-siden til kendte IP-adresser eller lægge den bag en VPN.
Om tippet
Trinene er efterprøvet i Cloudflares kontrolpanel og dokumentation 1. november 2026. Cloudflare flytter jævnligt rundt på Zero Trust-menuerne – står en knap et andet sted, så søg efter navnet i kontrolpanelet.
Manden bag Wi24rd har selv brugt Cloudflare, siden han så dem på Black Hat i London i 2015. Wi24rd har ingen økonomisk interesse i Cloudflare – ingen penge, rabatter eller ydelser.
Mangler du et tip?
Skriv, hvad du gerne vil have forklaret. Næste sikkerhedstip kan være dit.