Sikkerhedstip 6 · Maildomæner
Lås dine maildomæner.
Alle kan sende en mail, der ser ud til at komme fra jer – medmindre tre små DNS-poster siger andet. Og domæner, der aldrig sender mail, kan låses helt. Gratis med Cloudflare, ca. 15 minutter pr. domæne.
Senest efterprøvet 1. november 2026
- Tid
- ~15 min pr. domæne
- Pris
- 0 kr. også rapporterne
- Tre poster
- SPF · DKIM · DMARC
- Kræver
- Adgang til din DNS
Hvorfor
Afsenderen på en mail kan skrives af hvem som helst.
Falske fakturaer, "direktøren har brug for et gavekort" og phishing i jeres navn virker, fordi afsenderadressen på en mail er lige så let at forfalske som afsenderen på et postkort. Det eneste, der stopper det, er tre poster i jeres DNS, som modtagerens mailserver slår op og stoler på.
De store mailudbydere bruger i dag SPF, DKIM og DMARC til at sortere post. Mangler de, lander jeres egne mails oftere i spam – og de falske slipper oftere igennem.
- SPFhvem må sende
- DKIMsegl på hver mail
- DMARChvad sker der, hvis det ikke passer
- Rapporttil dig, hver dag
Vi tjekkede vores egne 12 domæner
- To domæner modtog mail, men havde hverken SPF eller DMARC.
- På ét var DKIM i stykker, fordi posterne stod bag Cloudflares proxy (den orange sky). Så kunne modtagerne ikke finde nøglen.
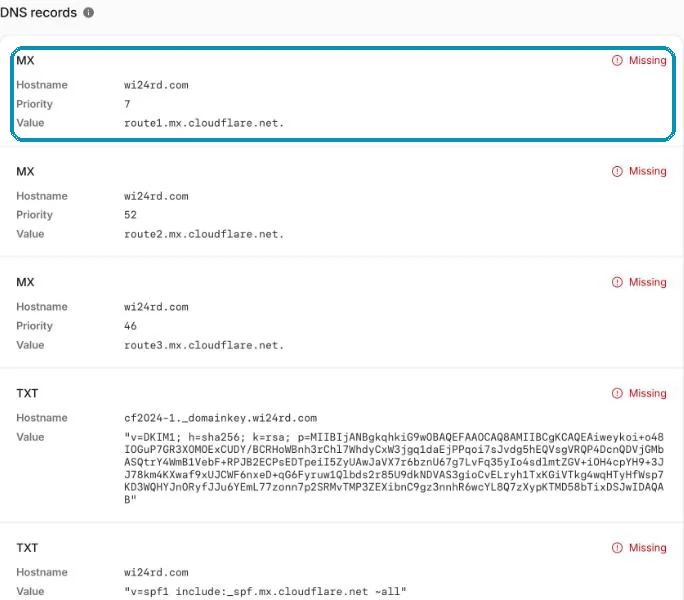
- wi24rd.com havde ingen MX-post, så mails til security@ blev afvist.
- Fem domæner sendte aldrig mail – men var ikke låst.
Alt er rettet med trinene herunder.
Domæner, der sender mail
Fem trin pr. domæne.
Find ud af, hvem der sender i jeres navn
Jeres mailudbyder, men måske også et nyhedsbrev, en webshop, et faktura- eller bookingsystem. Hver af dem skal med i SPF og bør signere med DKIM.
Lav SPF
I Cloudflare: DNS → Settings → Email Security → Configure, og vælg SPF. Skriv jeres udbyders domæne under Domains – fx
_custspf.one.com(one.com),_spf.protonmail.ch(Proton),spf.protection.outlook.com(Microsoft 365) eller_spf.google.com(Google). Der må kun være én SPF-post pr. domæne.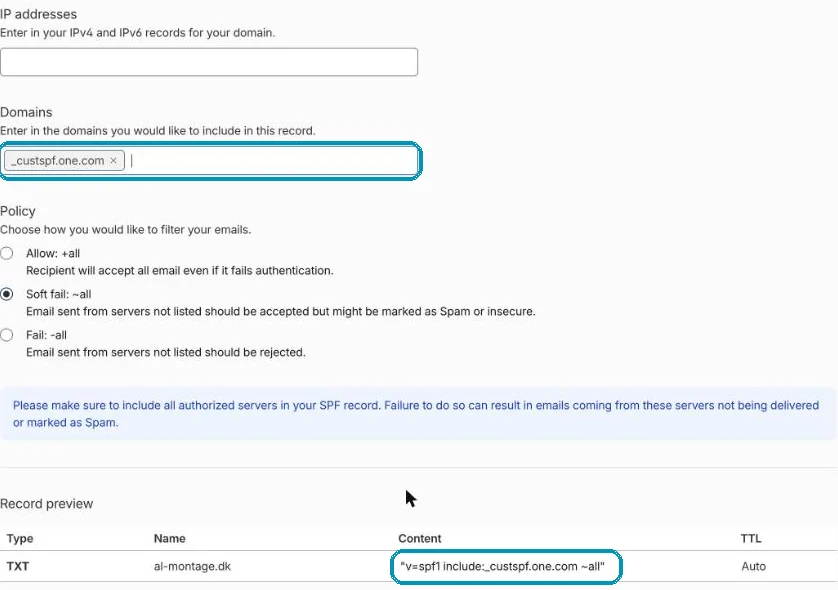
SPF-guiden: udbyderen under Domains, og den færdige post nederst. Skærmbillede fra wi24rd.com’s Cloudflare-konto, november 2026. Slå DKIM til hos udbyderen
DKIM slås til i mailudbyderens kontrolpanel, som så giver jer en eller flere poster at lægge i DNS. Faldgrube: står de som CNAME-poster, skal de være DNS only (grå sky). Med den orange sky kan modtagerne ikke finde nøglen.
Slå DMARC og rapporterne til
Gå til Email → DMARC Management, og tryk Enable DMARC Management. Cloudflare lægger en DMARC-post med
p=noneind og begynder at samle rapporter fra de store mailudbydere – gratis.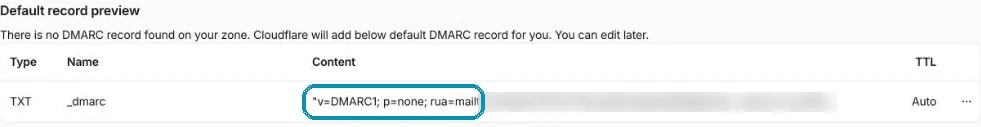
Cloudflare foreslår selv posten. Rapportadressen er sløret. Skærmbillede fra wi24rd.com’s Cloudflare-konto, november 2026. 
Oversigten viser status for alle fire på én linje. Skærmbillede fra wi24rd.com’s Cloudflare-konto, november 2026. Stram til efter et par uger
Rapporterne viser, hvem der sender i jeres navn, og om de består. Når alt det legitime består, så ret DMARC-posten til
p=quarantine(til spam) og senerep=reject(afvis). Først da beskytter DMARC –p=noneser kun på.
dig TXT ditdomaene.dk +short
dig TXT _dmarc.ditdomaene.dk +short
På Windows: nslookup -type=TXT _dmarc.ditdomaene.dk.
Domæner uden mail
Lås dem helt – to klik.
Gamle kampagnedomæner, stavevarianter og domæner, I har købt for at beskytte navnet, er yndede afsendere for svindlere, netop fordi ingen holder øje med dem.
Åbn Email Security
DNS → Settings → Email Security → Configure. Nederst står Your domain is not used to send email. Tryk Create records.
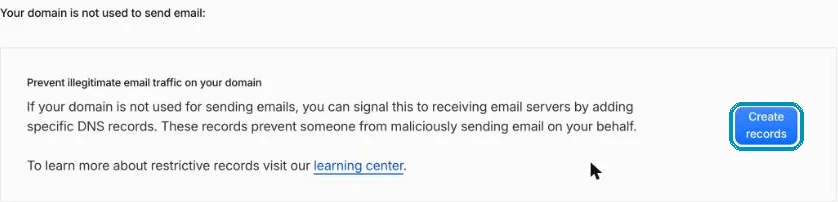
Cloudflare har en knap til netop dette. Skærmbillede fra wi24rd.com’s Cloudflare-konto, november 2026. Godkend de tre poster
Cloudflare foreslår
v=spf1 -all(ingen må sende), en tom DKIM-nøgle for alle selektorer ogDMARC p=reject. Tryk Submit og bekræft.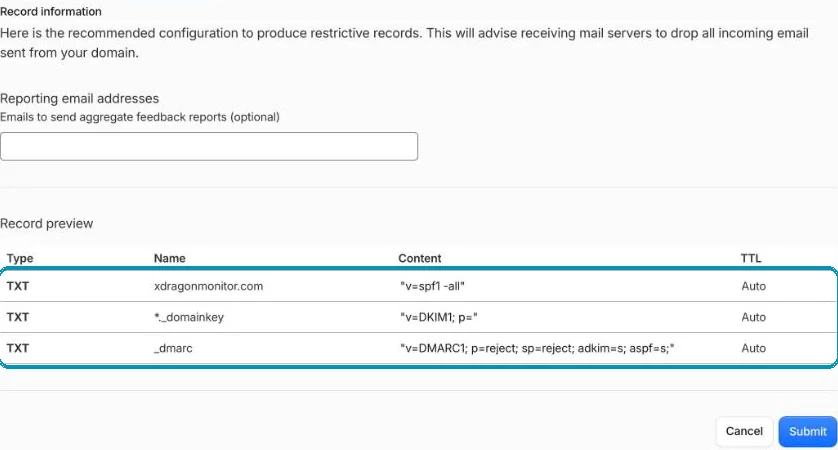
Tre poster – så afviser modtagerne alt, der udgiver sig for at komme fra domænet. Skærmbillede fra wi24rd.com’s Cloudflare-konto, november 2026.
Modtag mail uden mailserver
kontakt@ – videresendt gratis.
Skal et domæne kunne modtage mail, uden at I betaler for en mailboks, så brug Email → Email Routing: lav en regel som kontakt@ → jeres egen mail, og tryk Add missing records. Cloudflare lægger selv MX, SPF og DKIM ind. Med Cloudflares Email Service kan en kontaktformular på sitet også sende fra adressen.
Ærligt om grænserne
Hvad det ikke gør.
- Det stopper ikke look-alike-domæner som
wi24rd-faktura.com. Til det hjælper kun opmærksomhed – og at kigge på afsenderens domæne. p=nonebeskytter ikke. Den giver kun rapporter. Stram til, når rapporterne er rene.- Videresendt mail kan fejle SPF – derfor er DKIM vigtig: seglet følger med mailen.
Uden Cloudflare
SPF, DKIM og DMARC er almindelige DNS-poster og kan sættes hos alle DNS-udbydere. Rapporterne kan læses med gratis tjenester – eller i jeres mailudbyders egne værktøjer.
Om tippet
Wi24rd gennemgik sine egne 12 domæner med denne fremgangsmåde 1. november 2026. Skærmbillederne er fra den gennemgang, og menuerne er efterprøvet samme dag.
Manden bag Wi24rd har selv brugt Cloudflare, siden han så dem på Black Hat i London i 2015. Wi24rd har ingen økonomisk interesse i Cloudflare – ingen penge, rabatter eller ydelser.
Mangler du et tip?
Skriv, hvad du gerne vil have forklaret. Næste sikkerhedstip kan være dit.