Sikkerhedstip 9 · DDoS
Tvunget i knæ, ikke hacket.
Når avisen skriver, at en bank eller en kommune er "blevet hacket", er det tit et overbelastningsangreb: siden var svær at nå i nogle timer, men ingen var inde. Her er forskellen – og det, du selv kan gøre, gratis med Cloudflare.
Senest efterprøvet 1. november 2026
- Tid
- ~15 min når domænet er bag Cloudflare
- Pris
- 0 kr. uden loft over angrebene
- Beskytter
- Hjemmesider bag den orange sky
- Kræver
- Orange sky domænet bag Cloudflare, se tip 3
Hvad er det
Tusind falske kunder i døren.
Forestil dig en butik, hvor tusind mennesker pludselig stiller sig i døren uden at ville købe noget. De rigtige kunder kan ikke komme ind. Ingen har stjålet noget, og hylderne er urørte, men butikken er lukket, så længe køen står der. Det er et DDoS-angreb: distributed denial of service, på dansk et overbelastningsangreb.
Køen er tusindvis af overtagne computere, routere og kameraer – et botnet – som alle sender forespørgsler på samme tid. Det kræver ingen adgang til jeres systemer, kun at hjemmesiden kan nås fra internettet. Angrebene kan lejes for få penge, og de bruges tit som politisk markering, fordi de larmer meget og koster lidt.
Overbelastning eller indbrud?
- DDoS
- Siden er svær at nå, mens det står på. Ingen har været inde, og intet er stjålet. Den kommer op igen, når angrebet stopper.
- Hacket
- Nogen har skaffet sig adgang: data er kopieret, ændret eller krypteret. Det kan stå på i ugevis, før nogen opdager det.
Tre spørgsmål til artiklen: Er der stjålet data? Har nogen været inde? Eller var siden bare svær at nå? Er svaret kun ja til det sidste, var det overbelastning.
Et dansk eksempel
Nede er ikke det samme som brudt ind.
I november 2025 lå blandt andet borger.dk og Transportministeriets hjemmeside nede efter DDoS-angreb, som en prorussisk gruppe tog æren for. Forsvarsvirksomheden Terma blev også ramt og oplyste, at der ikke var sket noget sikkerhedsbrud, og at ingen data var tabt. Det var alvorligt for dem, der skulle bruge siderne – men det var ikke et indbrud.
Hvorfor betyder ordet noget? Fordi "hacket" får folk til at skifte adgangskoder og frygte for deres data, mens det, der faktisk virker mod DDoS, er noget helt andet: et værn foran hjemmesiden.
Den ærlige undtagelse
Et overbelastningsangreb kan bruges som røgslør: mens alle kigger på den nedlagte forside, prøver nogen at komme ind ad en anden dør. Derfor hører et kig i logfilerne og på login-forsøg med til tjeklisten, også når det "bare" er DDoS.
Se, hvor angrebene mod Danmark kommer fra lige nu, i Danmark lige nu.
Trin for trin · Cloudflare
Seks trin, ca. 15 minutter.
Stå bag den orange sky – og luk bagdøren
DDoS-beskyttelsen virker kun på trafik, der går gennem Cloudflare. Følg tip 3, og lad serveren kun tage imod trafik fra Cloudflare. Kender en angriber serverens rigtige adresse, går angrebet udenom.
Tjek, at værnet er slået til
Der er ingen knap at trykke på: beskyttelsen er altid slået til og har intet loft over, hvor store angreb den tager – også på den gratis plan. Under Security → Settings kan du søge på DDoS attack protection og se de tre lag stå som Always active.
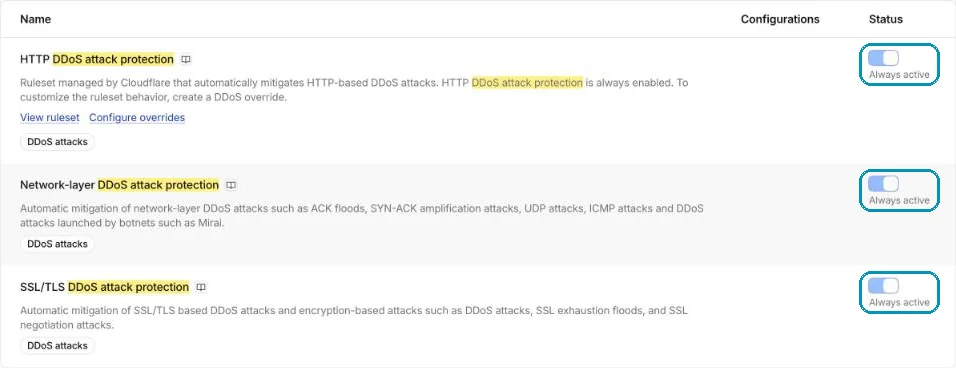
Security → Settings: alle tre lag står som Always active på wi24rd.com’s gratis plan. Skærmbillede fra wi24rd.com’s Cloudflare-konto, november 2026. Få en mail, når det sker
Under Notifications (i menuen Observability → Alerts → Platform Notifications) trykker du Create a notification og vælger HTTP DDoS Attack Alert. Den findes på alle planer og sender en mail, når Cloudflare afværger et angreb over 100 forespørgsler i sekundet. Så hører du det fra Cloudflare og ikke fra avisen.

wi24rd.com har én DDoS-alarm, der dækker alle kontoens domæner. Skærmbillede fra wi24rd.com’s Cloudflare-konto, november 2026. Kend nødknappen
På domænets Overview ligger Under Attack Mode under Quick Actions i højre side. Slået til får hver gæst en kort browserkontrol, før siden vises – robotterne i køen falder fra, rigtige mennesker kommer igennem efter et par sekunder. Brug den kun, når et angreb faktisk kommer igennem, og slå den fra igen bagefter. Cloudflare kalder den selv en sidste udvej.
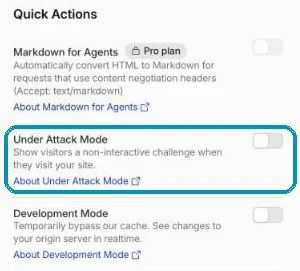
Kontakten står på domænets Overview. Til hverdag er den slået fra. Skærmbillede fra wi24rd.com’s Cloudflare-konto, november 2026. Eller kun på de sårbare sider
Er det kun login eller kontaktformularen, der bliver ramt, kan nødknappen sættes på netop de stier. Under Rules → Configuration Rules laver du en regel, der matcher stien, og slår I’m Under Attack til. Resten af sitet kører videre uden mellemside.
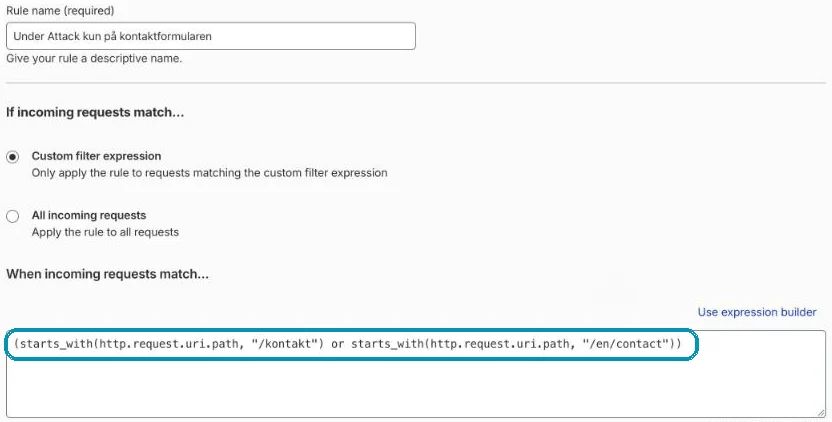
Reglen matcher kun kontaktsiderne. Udtrykket kan skrives direkte med Edit expression. Skærmbillede fra wi24rd.com’s Cloudflare-konto, november 2026. 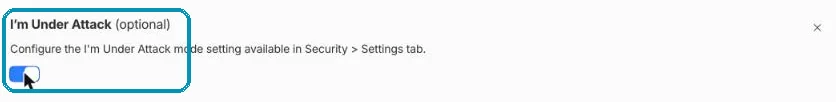
Længere nede i reglen: I’m Under Attack slået til. Reglen er vist som eksempel og ikke gemt på wi24rd.com. Skærmbillede fra wi24rd.com’s Cloudflare-konto, november 2026. Lad Cloudflare svare for serveren
En side, Cloudflare kan levere fra sin cache, spørger slet ikke serveren – og en side uden server, som i tip 7, har ingen server at lægge ned. Til formularer og login giver den gratis plan én rate limiting-regel, der bremser en IP-adresse, som sender for mange forespørgsler på 10 sekunder.
Når det sker
Fem ting, i den rækkefølge.
Bekræft det
Under Security → Analytics kan du se, om trafikken er eksploderet, og hvor meget Cloudflare allerede stopper. Langsomt site kan også være en fejl hos jer selv.
Tænd nødknappen
Kommer angrebet igennem, så slå Under Attack Mode til – for hele domænet eller kun for de ramte stier.
Kig efter indbrud
Tjek login-forsøg, administratorkonti og logfiler. Det er her, et røgslør ville vise sig.
Sig det, som det er
"Siden er overbelastet af et angreb. Ingen data er berørt." Skriv kun det sidste, når I har tjekket det.
Ryd op bagefter
Slå Under Attack Mode fra, når angrebet er forbi, og gem tidspunkter og skærmbilleder, hvis I vil anmelde det til politiet.
Ærligt om grænserne
Hvad værnet ikke gør.
- Det dækker kun det, der går gennem Cloudflare. Mail, VPN og en server med kendt adresse kan stadig rammes direkte.
- Det beskytter ikke din internetforbindelse. Står siden på en server derhjemme, kan selve linjen blive fyldt op. Cloudflare Tunnel skjuler adressen, så angrebet rammer Cloudflare i stedet.
- Nødknappen har en pris. Under Attack Mode kræver JavaScript og kan stoppe RSS-læsere, overvågning og andre maskiner, der skal hente sitet. Derfor er den slået fra til hverdag.
Om tippet
Indstillingerne er efterprøvet i wi24rd.com’s Cloudflare-konto 1. november 2026, og eksemplet fra november 2025 bygger på AFP’s dækning af angrebene. Trinene følger Cloudflares egen vejledning.
Manden bag Wi24rd har selv brugt Cloudflare, siden han så dem på Black Hat i London i 2015. Wi24rd har ingen økonomisk interesse i Cloudflare – ingen penge, rabatter eller ydelser.
Mangler du et tip?
Skriv, hvad du gerne vil have forklaret. Næste sikkerhedstip kan være dit.